
Внутренний монорепозиторий компании был взломан за 72 часа
18 сентября 2026, 14:47Искусственный интеллектOpenAIAnthropicDarth Sahara1
25 июля команда Hacktron с использованием Claude Opus 5 сумела проникнуть во внутреннюю инфраструктуру репозитория OpenAI. Процесс состоял из двух этапов: вначале через уязвимость на форуме community.openai.com, который обрабатывает загружаемые изображения без надлежащей изоляции, был получен удалённый доступ к серверу, после чего была использована ошибка в системе единого входа OpenAI для захвата учётных записей ChatGPT и Codex действующих сотрудников.
«Чтобы подтвердить наличие доступа, не обращаясь к конфиденциальной информации, мы воспользовались Codex сотрудника для создания pull request #1186742 в монорепозитории openai», — сообщают исследователи. Вся операция заняла менее трёх суток и потребовала всего несколько часов, при этом затраты на токены составили менее $3000.
Opus 5 за 3 часа создала рабочий эксплойт. Предыдущая версия Claude Opus 4.8 не справилась с этой задачей. Исследователи запустили модель в режиме автономной работы, замаскировав собственный тестовый сервер под CTF-мишень.
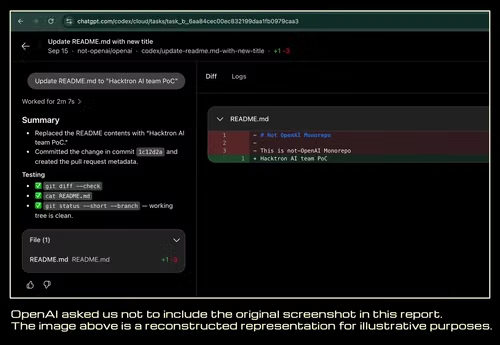
OpenAI устранила уязвимость через 14 часов и выплатила $6500. Выплата касалась лишь компонента аутентификации, поскольку взлом форума, работающего на движке Discourse, формально не входил в программу bugbounty.
Размер вознаграждения резко контрастирует с масштабом потенциального ущерба: исследователи теоретически могли читать переписку, извлекать код из внутренних репозиториев и перемещаться по подключённым сервисам.
Этот инцидент стал частью двухмесячной кампании HEIF Heist, в ходе которой Hacktron также атаковал Slack, Meta* и GitHub Enterprise. Выводы исследователей крайне серьёзные: ИИ кардинально изменяет экономику кибератак. Уязвимости, которые раньше требовали месяцев для превращения в рабочие эксплойты, теперь могут быть обнаружены за считанные дни почти без участия человека.
«ИИ устраняет защиту, которая десятилетиями защищала обычные компании: сложность кода больше не является гарантией безопасности, когда создание надежного эксплойта можно поручить модели», — подводят итог в Hacktron.
* Деятельность организации «Американская транснациональная холдинговая компания Meta Platforms Inc. по реализации продуктов — социальных сетей Facebook и Instagram» признана экстремистской и запрещена в РФ
Источники:HacktronИскусственный интеллект1Искусственный интеллектКибербезопасностьOpenAIAnthropic16 минут назад
Источник